Bij Pegamento draait technologie om mensen. Om klanten die goed geholpen willen worden, medewerkers die op hun systemen vertrouwen en organisaties waarvoor bereikbaarheid, privacy en veiligheid essentieel zijn.
Daarom besteden we structureel aandacht aan informatiebeveiliging, gegevensbescherming en continuïteit. We werken met erkende normen, onafhankelijke toetsing en duidelijke afspraken over onze dienstverlening.
In dit Trust Center laten we zien hoe we dat aanpakken: transparant, begrijpelijk en met aandacht voor wat het voor uw organisatie betekent.
Iedere dag vertrouwen mensen organisaties hun gegevens toe. Via de telefoon, e-mail, chat of andere digitale kanalen. Die informatie verdient goede bescherming.
Bij Pegamento begrijpen we hoe belangrijk dat is. Zeker voor organisaties in de zorg, overheid, hulpverlening en andere sectoren waar gevoelige gegevens en bereikbaarheid samenkomen. Daarom is informatiebeveiliging geen los project, maar een vast onderdeel van alles wat we ontwikkelen, beheren en ondersteunen.
We nemen concrete maatregelen én laten onze werkwijze onafhankelijk toetsen. Zo hoef je niet alleen op ons woord te vertrouwen.
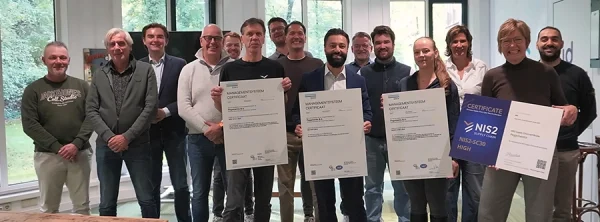
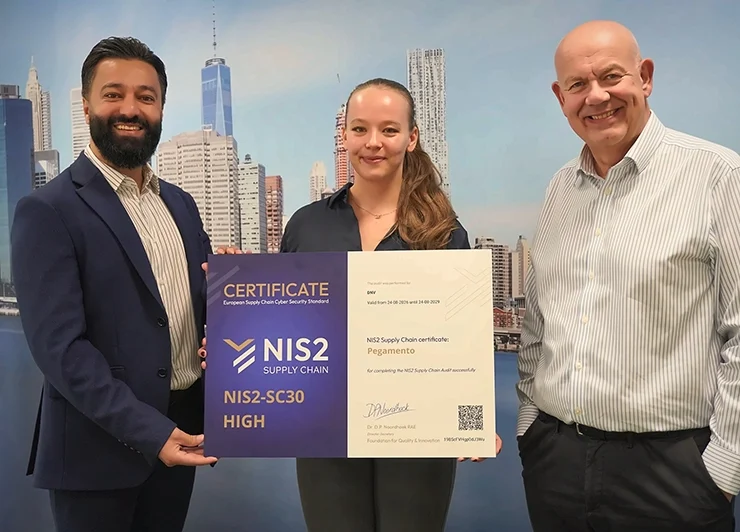
Ons informatiebeveiligingsmanagementsysteem is gecertificeerd volgens ISO 27001 en wordt jaarlijks getoetst door DNV. Voor klanten in de zorg voldoen wij aan NEN 7510 en voor de overheid werken we volgens de Baseline Informatiebeveiliging Overheid (BIO 2.0). Daarnaast beschikken we over het behaalde NIS2 SC30 High-assessment.
Onze beheersmaatregelen worden bovendien onafhankelijk beoordeeld via ISAE 3000- en ISAE 3402-rapportages, waaronder een SOC 2 Type II-onderzoek. Welke verklaringen en rapportages op een specifieke dienst of periode betrekking hebben, lichten we graag toe.
Certificering en assurance: wat is het verschil?
Een certificering bevestigt dat een managementsysteem binnen een bepaalde scope voldoet aan de eisen van een norm. Een assurancerapport geeft onafhankelijk inzicht in specifieke beheersmaatregelen; bij een Type II-onderzoek wordt ook gekeken naar de werking daarvan over een bepaalde periode. Die twee vormen van toetsing vullen elkaar aan.
Wil je zelf zien waarop onze uitspraken zijn gebaseerd? Via onderstaand formulier kun je een samenvatting van de relevante rapportages opvragen.
Goede beveiliging bestaat uit meerdere lagen: van de infrastructuur tot de medewerkers die ermee werken.
Toegang op basis van noodzaak
Medewerkers krijgen alleen toegang tot systemen en gegevens die zij voor hun werk nodig hebben. Inloggen gebeurt met multifactorauthenticatie (MFA) en toegangsrechten controleren we ieder kwartaal.
Versleuteling
Gegevens worden versleuteld opgeslagen en verzonden.
Veilige hosting
Onze platformen draaien in ISO 27001-gecertificeerde datacenters in Nederland. Bij partners zoals Uniserver en Sprinklr toetsen we het beveiligingsniveau vooraf en periodiek. Per oplossing maken we duidelijk welke infrastructuur en verwerkingsafspraken gelden.
Monitoring en detectie
We monitoren onze systemen 24/7 op afwijkend gedrag en verdachte activiteiten, met ondersteuning van Reqon.
Patch- en kwetsbaarheidsbeheer
Kritieke beveiligingsupdates voeren we binnen twee dagen door. Onze omgeving wordt ieder jaar door een onafhankelijke pentester getest.
Veilige ontwikkeling
Bij maatwerk, bijvoorbeeld in Mendix, werken we volgens secure-by-design-principes en voeren we code reviews uit.
Techniek alleen is niet genoeg. Al onze medewerkers ondertekenen een geheimhoudingsverklaring en overleggen een verklaring omtrent het gedrag (VOG). Zij volgen jaarlijks een verplichte securityawarenesstraining, inclusief phishingsimulaties. Zo weten medewerkers welke risico’s er zijn en hoe zij zorgvuldig met informatie omgaan.
Geen organisatie kan garanderen dat er nooit een incident plaatsvindt. Het verschil zit in de voorbereiding en de manier waarop je reageert. Pegamento beschikt over een vastgelegd incidentresponsproces, met duidelijke rollen en escalatielijnen.
Bij een beveiligingsincident dat jouw gegevens raakt, informeren we je zonder onredelijke vertraging en uiterlijk binnen 48 uur, conform onze afspraken. We werken samen aan herstel en onderzoeken na afloop welke verbeteringen nodig zijn.
Valt jouw organisatie onder NIS2 of DORA? Dan ondersteunen we met relevante informatie voor jouw eigen beoordeling en eventuele rapportage aan toezichthouders. Jouw specifieke wettelijke meldtermijnen blijven daarbij leidend.
Heb je een mogelijke kwetsbaarheid ontdekt in een van onze systemen? Meld deze dan verantwoord via [email protected]. We stellen meldingen van beveiligingsonderzoekers op prijs en zorgen voor passende opvolging.
We helpen je graag verder.
Plan een 15 minuten kennismaking
of bel +31 (0)88 00 67 180
Verdiep je kennis met de whitepapers van Pegamento.